動的 アプリケーション
脆弱性診断
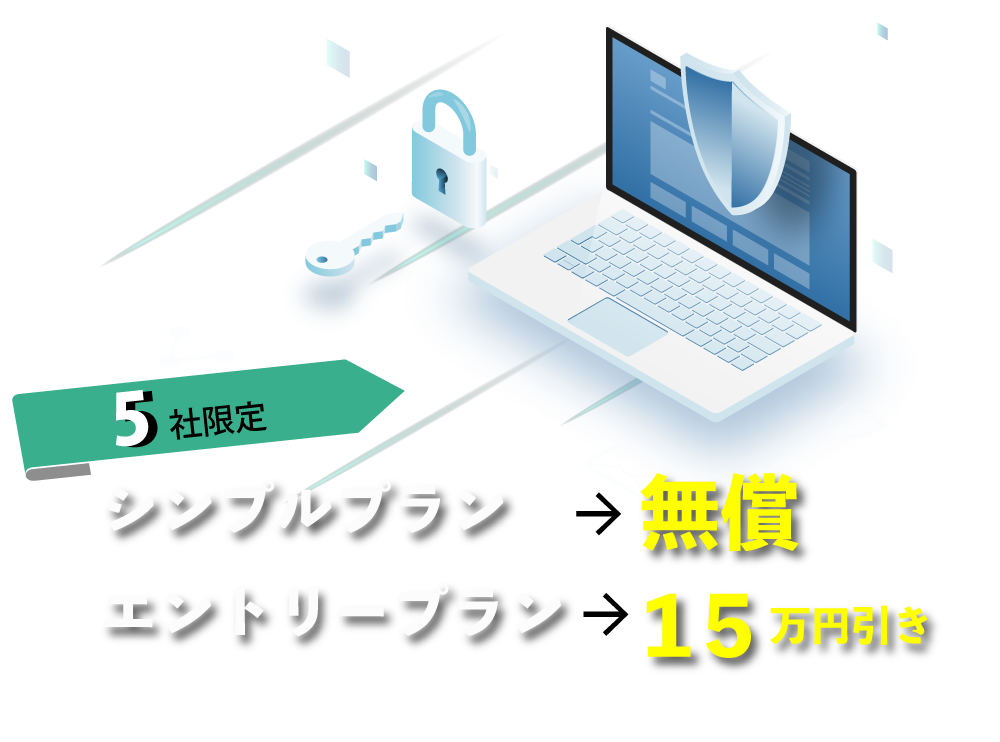
無償キャンペーン
ー新たな価値を創造するスタートアップ企業を支援ー
【キャンペーン内容】
本キャンペーンは、当社が提供する「動的アプリケーション脆弱性診断」を下記の業種/業態の企業に対して、無償提供いたします。
▼キャンペーン対象▼
①スタートアップ企業
適用条件:創業3年未満の企業
業種例 : ITプロダクトベンダー
②ソーシャルビジネス
適用条件:環境、福祉、地域など、社会が抱える課題の解決を目的とした事業
業種例 : 医療・介護・防犯・環境保全
Webアプリケーション脆弱性診断は
コウェルのセキュリティエンジニアにお任せください
▽WEBサイトのセキュリティが心配な方はこちら▽
▼サポート切れのパッケージがないか心配な方はこちら▼
こんなお悩みありませんか?
お悩み①
どうチェックすれば良いか
わからない
お悩み②
どう対策すれば良いか
わからない
お悩み③
見積を取ったが、高かった
コウェルの脆弱性診断なら
クラウド環境からソフトウェアの導入・設定など行うため、運用のコストや準備の手間を考える必要無く、セキュリティ診断が可能です。
コウェルの脆弱性診断なら
専任セキュリティエンジニアが、診断結果を分析し、対策方法をご提案いたします。
コウェルの脆弱性診断なら
沢山の企業様にご利用いただけるよう、
リーズナブルなプランをご用意しております。
ー動的アプリケーション脆弱性診断ー
動的アプリケーション脆弱性診断サービスは、
セキュリティスキャンツール(OWASP ZAP)を使用した、Webアプリケーション/Web APIの脆弱性診断(※DAST)及びそのレポートをご提供するサービスとなります。
お客様のニーズに合わせ3つのプランをご提供致します。
※DAST(Dynamic Application Security Testing)
アプリケーションに対する自動化された攻撃をシミュレーションし、悪意のある攻撃者の振る舞いを模倣します。これは想定外の結果を発見し、それが攻撃者によってアプリケーション侵害に利用されることを未然に防止することを目的としています。DASTツールにはアプリケーションやソースコードに関する内部情報が存在しないため、外部のハッカーと同じように、アプリケーションに関する知識や情報が制限された状態で攻撃を行います。外部の視点で脆弱なアプリケーションを調査する目的で使用されます。
脆弱性診断で検出可能なセキュリティリスク
| ●クロス・サイト・スクリプティング | ●脆弱なJavaScriptライブラリの使用 |
| ●SQLインジェクション | ●Cookie のセキュアな設定不備 |
| ●OSコマンドインジェクション | ●Cookie ポイズニング |
| ●外部リダイレクト | ●クリックジャッキング対策の不備 |
| ●パス・トラバーサル | ●OpenSSL ハートブリード脆弱性 |
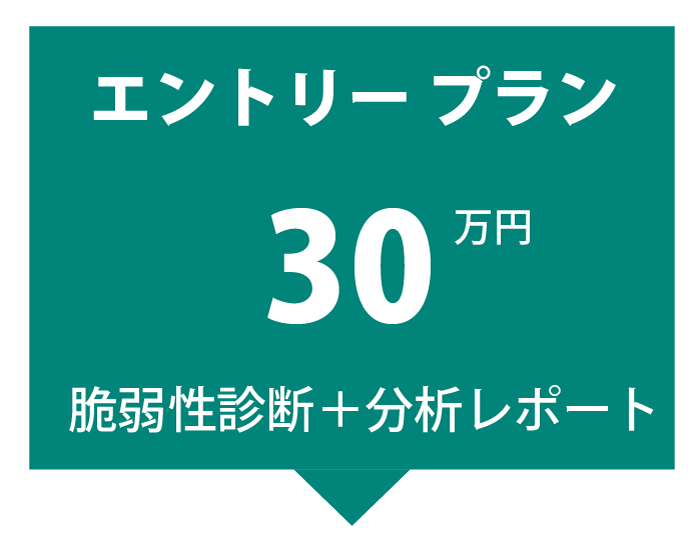
3つの料金プラン
ソフトウェア・コンポジション解析との同時申し込みも可能です。
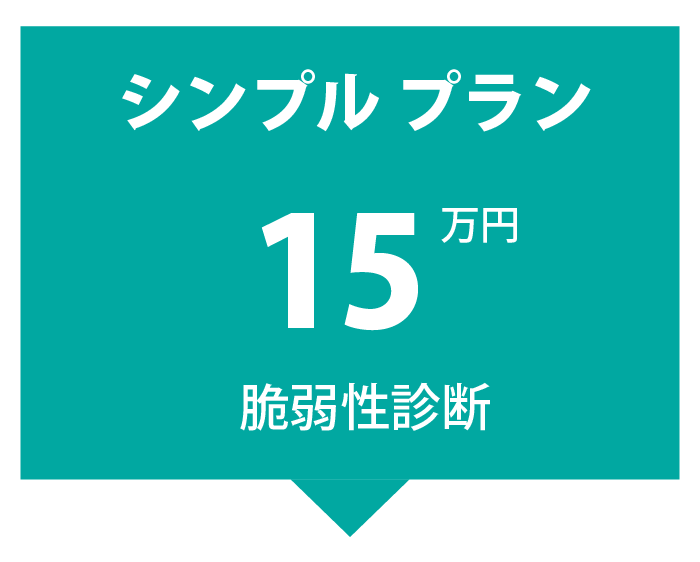
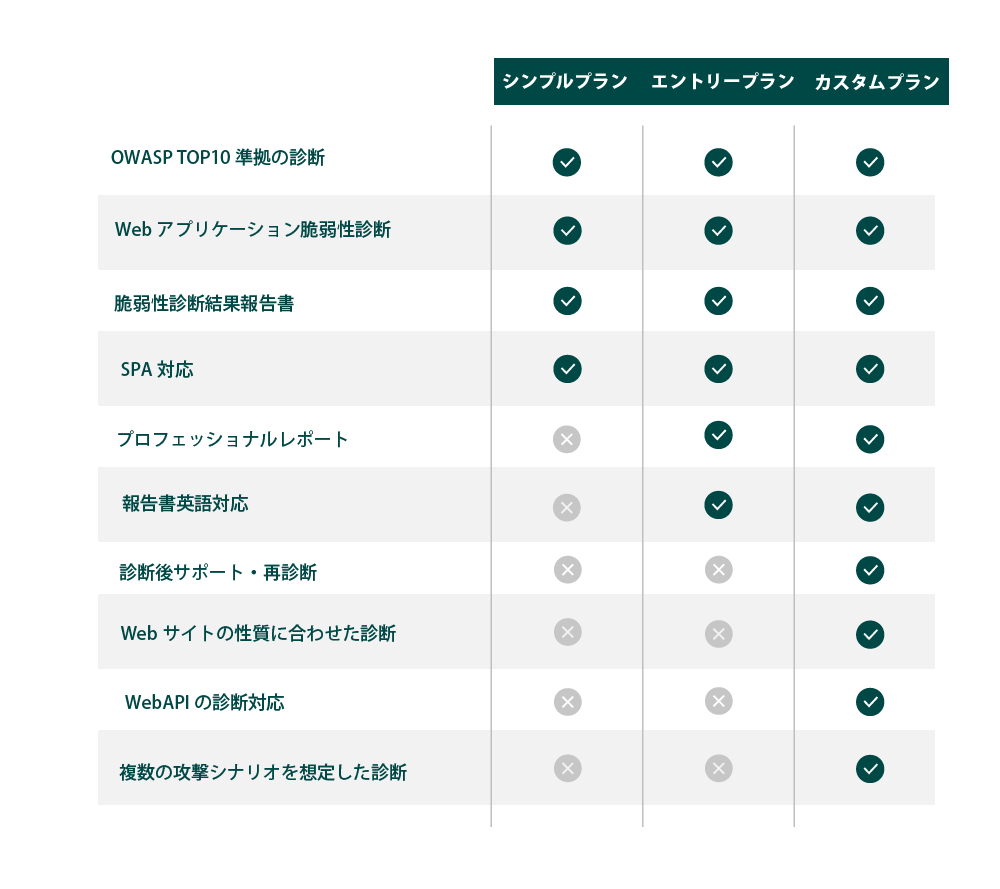
 OWASP TOP10に準拠した診断の実施
SPA対応
診断報告書のご提供
OWASP TOP10に準拠した診断の実施
 SPA対応
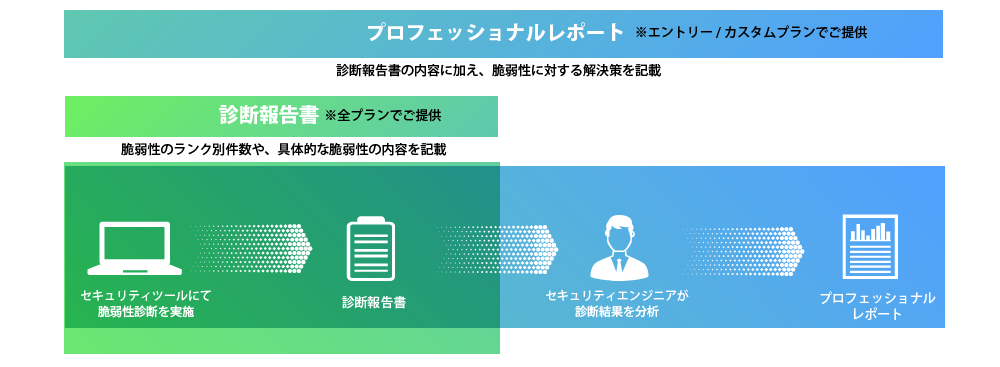
診断結果を分析、解決策を明記したプ ロフェッショナルレポートのご提供
情報処理安全確保支援士による診断実施
診断アプリケーションの規模/特性に基づく個別カスタム診断
※シンプル/エントリーの調査対象ページ数(URL数)の上限は100となります。超過する場合はご相談ください。
※プロフェッショナルレポートは診断実施後10営業日以内にご提供します。シンプルプランの場合は診断結果を診断後5営業日以内にご提供します。
※プロフェッショナルレポートは検出された脆弱性のうち、危険度高・中に該当する、危険度の高い上位20点までを対象として解決策をレポートします。
※対象ページについて、Swaggerファイルをご提供いただけない場合は、ツールによる自動追尾で補足できる範囲での調査・診断となります。
ご提供レポートについて
プラン比較
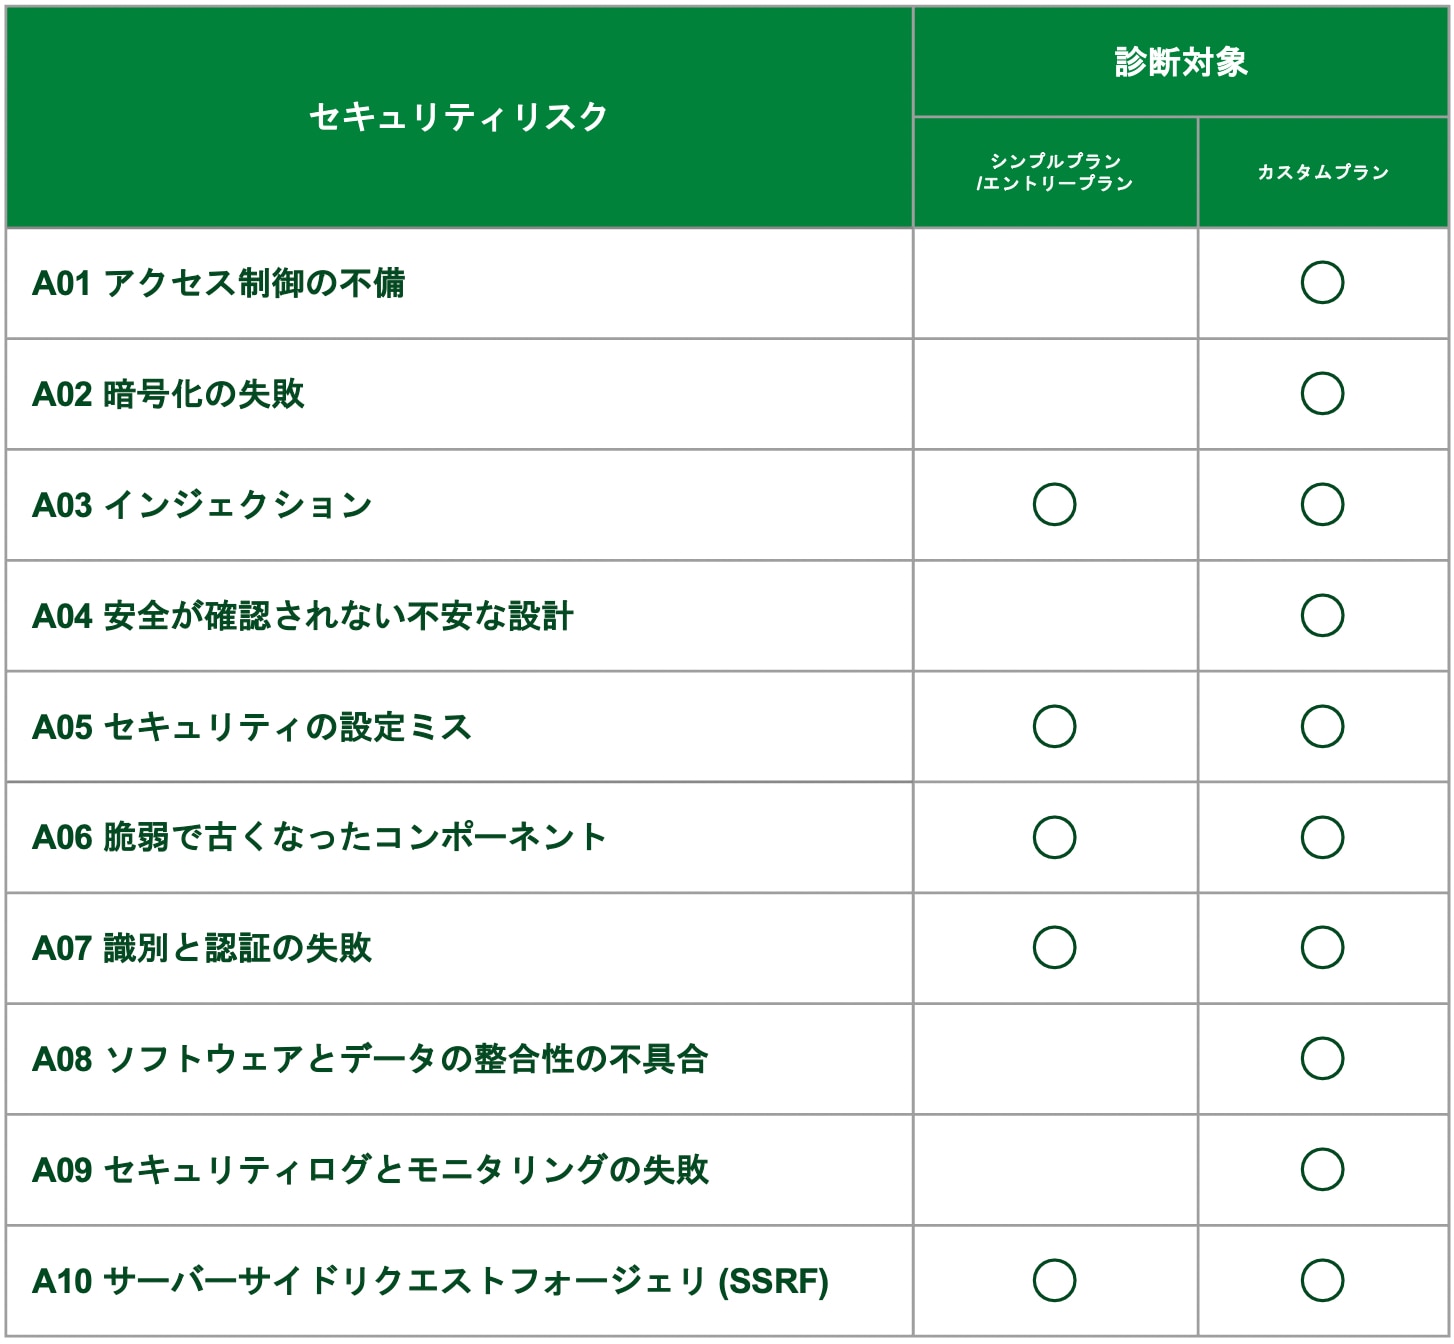
OWASP TOP 10 適用範囲
OWASP TOP 10 とは
非営利団体 OWASP が提供する、Webアプリケーション・セキュリティに関する最も重大な10のリスクについてのランキングと修正のガイダンスです。
2003年から2~3年ごとに、アプリケーション・セキュリティ市場の進歩と変化のスピードに合わせて更新され、最新版は2021年に発表されました。
多くの組織が、Webアプリケーションにおけるこれらの既知のリスクの存在を最小限に抑えることを目的として、Webアプリケーションの開発スタンダードとしてセキュリティ・プラクティスとして組み込んでいます。
ーソフトウェア・コンポジション解析ー
ソフトウェア・コンポジション解析サービスは、セキュリティスキャンツールを使用した、オープンソースとその依存関係における脆弱性検出及びそのレポートをご提供するサービスとなります。
お客様より提供頂いたソースコードに対してセキュリティスキャンを実施、ソースコードが利用しているオープンソースの脆弱性有無を調査し、お客様にレポートを行います。また、各言語のパッケージ管理ソフトでダウンロードされたオープンソースについて脆弱性の調査を実施します。
※SCA (Software Composition Analysis)
開発チームがプロジェクトに持ち込まれたオープンソースコンポーネントをすばやく追跡して分析するアプリケーションセキュリティ手法です。
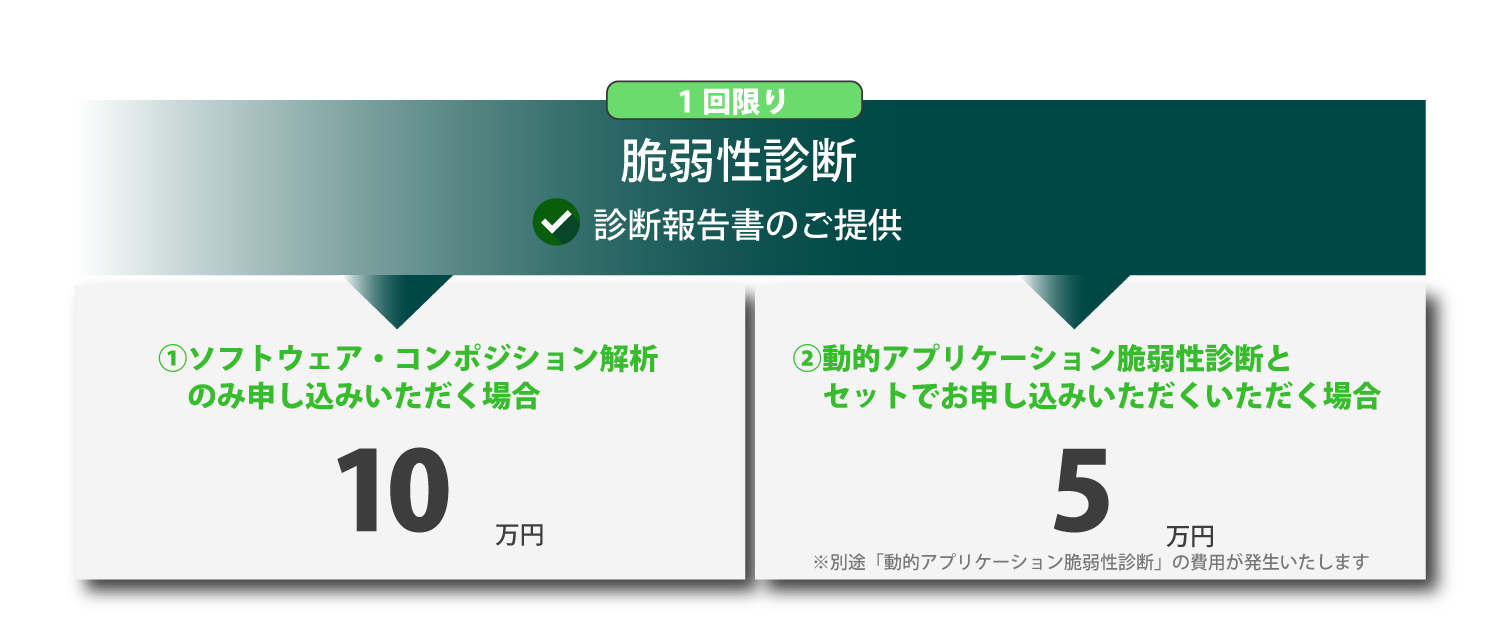
料金プラン
動的アプリケーション脆弱性診断との同時申し込みも可能です。
ご利用条件
■ソースコードは100MBまでを標準料金の範囲内とさせて頂きます。このデータ量には外部パッケージは含みません
■ソースコードの授受については都度相談とさせて頂きます。特段の指定がない場合は当社指定のGitに対してソースコードのアップロードをお願い致します。
■ご提供いただいたソースコード一式毎にレポートを提供致します。
■本サービスで対応可能な言語とパッケージ管理ツール、必要ファイル/情報の組み合わせは以下になります。
| 言語 | パッケージ管理ツール | 提供ファイル/必要な情報 |
| PHP | Composer | omposer.lock |
|
Javascript |
Npm | package-lock.json |
| Yarn | yarn.lock | |
| Ruby | Gem | gemfile.lock |
|
Java |
Maven |
pom.xml
mvn dependency:list のコマンド結果 |
| Gradle |
build.gradle
gradle dependencies のコマンド結果 |
|
| Python | Pip |
requirements.txt
pip list / pip3 listのコマンド結果 |
※上記は当社にて脆弱性診断の稼働が確認できている言語とパッケージマネージャの組み合わせとなります。
※上記以外の言語及びパッケージマネージャーの組み合わせについては別途ご相談ください。
エンジニア不足でお悩みの企業様は、
お気軽にご相談ください。
こちらからダウンロードできます。